
Um webhook transporta dados operacionais para outro sistema. Por isso, segurança e teste fazem parte da configuração, não são uma revisão opcional. Antes de ativá-lo, combine com a equipe técnica como o destino valida a origem, registra tentativas e protege os dados recebidos.
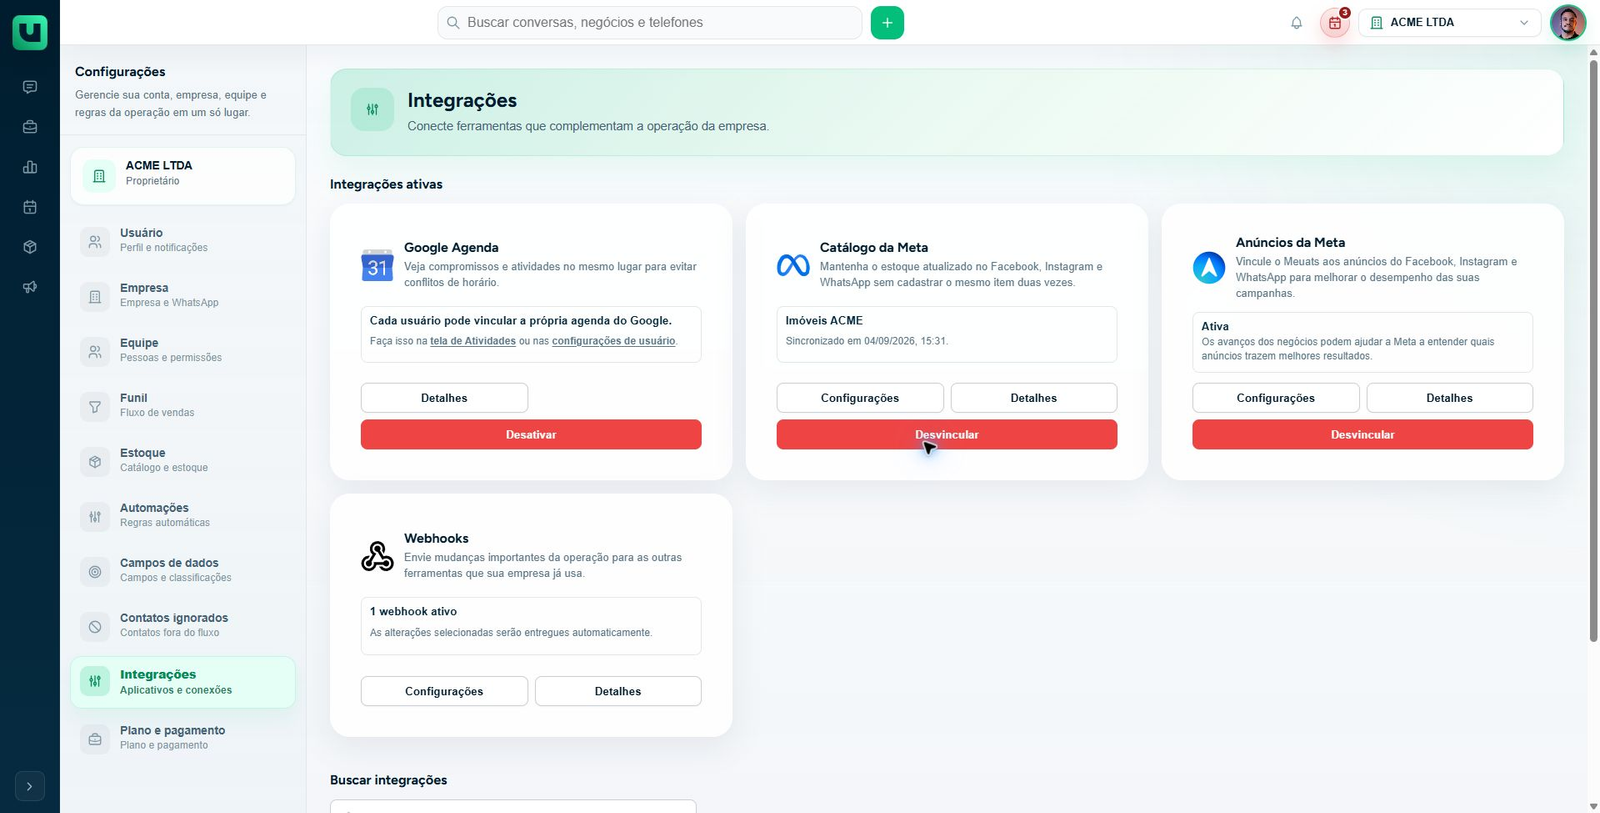
Use uma URL HTTPS da empresa ou de um fornecedor confiável. Não envie dados para endereço pessoal, ambiente público de teste ou URL que não esteja sob controle da operação. Mantenha o segredo de segurança apenas no Meuats e no serviço que recebe o webhook; não o inclua em planilhas, conversas ou códigos compartilhados.
O destino deve validar a assinatura ou o segredo recebido antes de processar o conteúdo. Também precisa responder de forma previsível, registrar erros sem gravar informações sensíveis e tolerar repetição de entregas. Uma integração segura considera que uma mesma alteração pode precisar ser processada novamente sem criar efeitos duplicados.
Teste primeiro com um evento planejado e reversível. Confirme o recebimento no destino, a validação de segurança, o registro correto e a ausência de duplicidade. Só então amplie os eventos ou passe a depender do webhook em uma rotina crítica. Se o teste falhar, corrija a URL, a validação ou o tratamento no destino antes de alterar outros parâmetros.
Preserve evidências sem expor segredos
Registre data, evento testado, identificador do registro e resultado do destino. Não registre o segredo, cabeçalhos completos nem dados pessoais em documentação compartilhada. Esses elementos permitem repetir o teste e ajudam a separar falha de entrega, erro de autenticação e erro de processamento.
Quando for necessário trocar uma configuração de segurança, atualize origem e destino de forma coordenada e valide imediatamente. Manter valores antigos e novos sem uma transição planejada cria uma janela em que eventos podem ser rejeitados ou tratados sem a proteção esperada.